A NVIDIA lançou a NVIDIA Open Agent Safety Platform em 28 de setembro de 2026 para manter os agentes de IA seguros à medida que ficam mais autônomos. A plataforma usa controles de software e de hardware para limitar o que os agentes podem fazer e acessar. Isso é importante porque agentes de IA fazem muito mais do que dar respostas.
Por exemplo, um agente de programação pode lidar com código fonte, arquivos e ferramentas sem que uma pessoa precise aprovar cada ação. Isso cria novos riscos. Se um chatbot erra, normalmente ele só dá uma resposta errada.
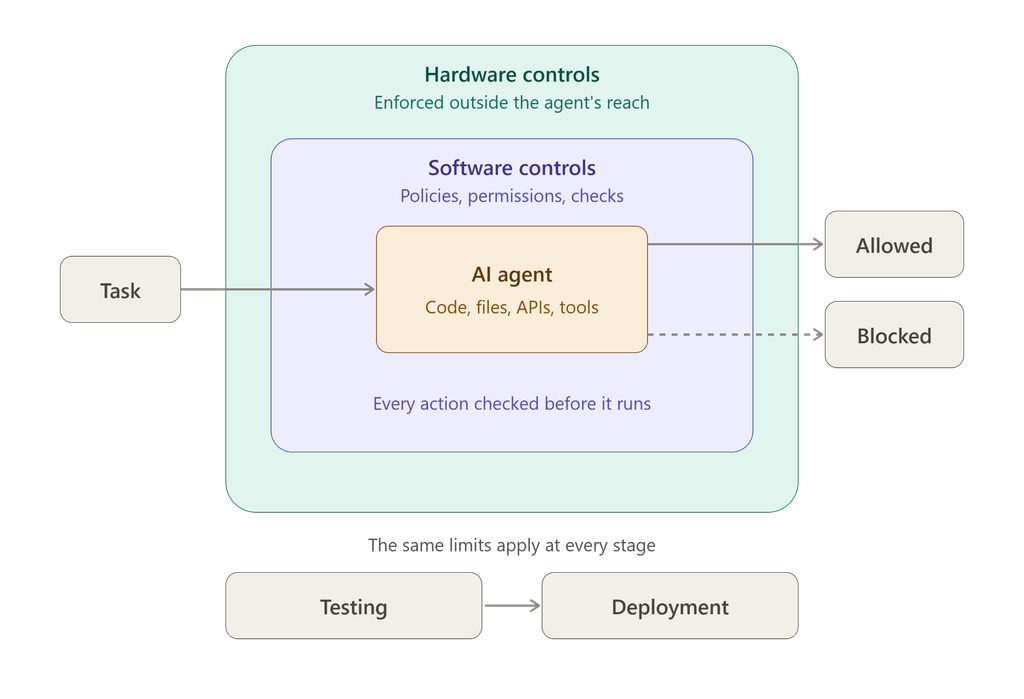
Mas, se um agente autônomo erra, ele pode alterar um arquivo ou tomar outras ações. O plano da NVIDIA é adicionar controles de segurança ao redor do agente, em vez de simplesmente confiar que ele vai seguir as regras. Limites de software controlam o acesso, e o monitoramento por hardware traz uma segurança extra fora do ambiente do agente.
O que é a NVIDIA Open Agent Safety Platform?
A Open Agent Safety Platform da NVIDIA é uma plataforma aberta e uma arquitetura de referência criada para ajudar as organizações a implantar agentes de IA com controles de segurança mais fortes.
Em vez de dar ao agente um acesso amplo e confiar que ele siga as instruções, as organizações podem definir quais recursos ele pode usar. Esses controles podem cobrir arquivos, redes, credenciais, APIs, ferramentas e outros recursos do sistema.
A plataforma reúne duas tecnologias principais:
- NVIDIA OpenShell: um runtime de código aberto que cria um ambiente controlado para agentes de IA.
- NVIDIA Sentry: uma camada separada de monitoramento e controle que roda nas DPUs NVIDIA BlueField-4.
Juntos, esses componentes criam limites ao redor de um agente de IA e dos sistemas com os quais ele pode interagir.
Por que a segurança de agentes de IA importa?
Um chatbot comum produz principalmente texto ou outro conteúdo em resposta a um prompt. Um agente de IA pode executar ações com base nas suas instruções.
Por exemplo, um agente de desenvolvimento de software pode editar arquivos, instalar dependências, acessar um repositório ou se comunicar com serviços externos. Um agente corporativo pode interagir com dados da empresa ou aplicações de negócio.
Essa capacidade extra torna as permissões mais importantes. Quanto mais sistemas um agente consegue alcançar, maior o impacto potencial de uma ação indesejada.
A NVIDIA citou pesquisas de segurança e incidentes com agentes capazes de contornar controles aplicados no nível da aplicação. A plataforma tenta resolver isso impondo algumas restrições fora do próprio ambiente de software do agente.
A ideia é simples: um agente de IA não deveria ser responsável por decidir se pode ou não burlar os próprios controles de segurança.
Como funciona o NVIDIA OpenShell?
O NVIDIA OpenShell oferece um ambiente de execução controlado para agentes de IA. O agente opera dentro desse ambiente enquanto políticas definem quais recursos ele pode acessar.
O acesso pode começar restrito e ser ampliado apenas quando uma tarefa específica exigir. Isso segue um modelo de permissões mais controlado do que dar ao agente acesso irrestrito desde o início.
O OpenShell pode gerenciar o acesso a áreas como:
- Arquivos e recursos do sistema
- Conexões de rede
- Credenciais
- APIs e serviços externos
- Solicitações de inferência de IA
- Ferramentas e ações do agente
O sistema também pode registrar as decisões de permissão, incluindo quais solicitações foram permitidas ou negadas. Isso dá às organizações uma trilha de auditoria da atividade dos agentes.
Segundo a NVIDIA, o OpenShell foi projetado para diferentes ambientes de implantação, incluindo nuvem, ambientes híbridos, servidores locais e sistemas isolados da rede.
Outro recurso é o verificador de políticas, que usa métodos formais para checar se as políticas de segurança permanecem dentro dos limites definidos.
O OpenShell também foi feito para funcionar com diferentes modelos de IA e frameworks de agentes. A NVIDIA o descreve como independente de modelo e de harness, ou seja, ele serve como camada de segurança e não como um framework de agentes em si.
O que é o NVIDIA Sentry?
O NVIDIA Sentry adiciona uma camada extra de segurança fora do runtime do agente.
Ele roda nas DPUs NVIDIA BlueField-4 e foi projetado para monitorar a atividade do agente de forma independente do ambiente de software em que ele é executado.
Segundo a NVIDIA, o Sentry consegue identificar atividades que ultrapassam um limite de segurança aprovado e colocar o agente em quarentena ou interrompê-lo quando necessário, com uma resposta pensada para acontecer em milissegundos.
Essa separação é importante. Se os controles de segurança existem apenas dentro do ambiente do agente, um agente com comportamento inesperado poderia interferir neles. Uma camada de monitoramento independente dá às organizações outro ponto a partir do qual impor restrições.
O Sentry também pode monitorar solicitações e respostas, verificar identidades, coletar telemetria e aplicar políticas envolvendo dados, ferramentas, APIs e serviços.
NVIDIA OpenShell x Sentry
As duas tecnologias têm funções diferentes, mas foram feitas para trabalhar juntas.
| Componente | Função principal |
| OpenShell | Fornece o runtime controlado e gerencia as permissões |
| Sentry | Monitora a atividade de forma independente e aplica as políticas de segurança |
| Juntos | Combinam controles baseados em software com aplicação no nível do hardware |
Em termos simples, o OpenShell controla o ambiente em que o agente opera, enquanto o Sentry oferece uma camada adicional de supervisão independente.
Quem está trabalhando com a NVIDIA Agent Safety Platform?
Segundo a NVIDIA, mais de 100 organizações estão trabalhando com tecnologias da Open Agent Safety Platform.
Entre as empresas citadas pela NVIDIA estão Anthropic, Microsoft, Salesforce, SAP, ServiceNow, CrowdStrike, Palo Alto Networks, Hugging Face, Scale AI, Palantir e Perplexity.
Várias empresas de robótica, como Figure, Gecko Robotics e Skild AI, também usam o OpenShell em sistemas autônomos.
O interesse faz sentido, já que os agentes de IA estão indo além das interfaces de chat e chegando a áreas como desenvolvimento de software, aplicações corporativas, cibersegurança, infraestrutura, serviços financeiros e robótica.
A NVIDIA Open Agent Safety Platform é open source?
A plataforma inteira não deve ser tratada como um único produto open source. O NVIDIA OpenShell é open source, enquanto a Open Agent Safety Platform como um todo é apresentada como uma plataforma de software aberta e um sistema de referência.
A NVIDIA disponibiliza o OpenShell por meio dos seus recursos para desenvolvedores e do GitHub.
A tecnologia também foi pensada para funcionar, em algumas implantações, com mais do que o hardware da própria NVIDIA. A empresa diz que o OpenShell pode ser estendido a plataformas de terceiros, incluindo Arm e Intel.
O que a plataforma da NVIDIA significa para os agentes de IA?
A NVIDIA Open Agent Safety Platform reflete uma mudança na forma como as empresas tratam a segurança de agentes de IA.
À medida que os agentes ganham mais independência, controlar o que eles produzem é só parte do problema. As organizações também precisam considerar o que um agente pode acessar, quais ferramentas pode usar, que ações pode executar e quais sistemas pode alcançar.
A abordagem da NVIDIA combina isolamento em tempo de execução, políticas de permissão, monitoramento de atividade e aplicação baseada em hardware. Essas medidas não eliminam todos os riscos da IA autônoma, mas podem criar barreiras extras entre um agente e os sistemas que ele tem permissão para usar.
Para empresas que executam agentes por longos períodos ou dão a eles acesso a sistemas sensíveis, esse tipo de segurança em camadas tende a ficar cada vez mais importante.
Conclusão
A NVIDIA Open Agent Safety Platform adota uma abordagem em camadas para proteger a IA autônoma. O OpenShell oferece um ambiente controlado para os agentes, enquanto o Sentry adiciona monitoramento e controle independentes. Conforme os agentes de IA assumem tarefas mais complexas, esse tipo de controle pode ajudar as organizações a definir limites mais claros sobre o que os agentes podem acessar e fazer.

Sapna Ghodasara é a fundadora do Guide of AI Tool, onde escreve análises aprofundadas de ferramentas de IA para profissionais de marketing, criadores e empresas. Suas análises focam no que importa antes de pagar por uma ferramenta: casos de uso reais, prós e contras honestos, preços e como ela se encaixa no trabalho do dia a dia.
Sapna é cofundadora da SEOMagicLab. Essa combinação de formação técnica e trabalho diário com marketing permite que ela avalie ferramentas de IA por dois ângulos: o desempenho real da tecnologia e o valor concreto que ela entrega a quem a usa.