Pontos principais
- Proteger o uso de IA pelos funcionários exige visibilidade sobre a IA paralela, incluindo assistentes no navegador, ferramentas de programação, aplicativos de desktop e fluxos de trabalho criados pelos próprios funcionários.
- Bloquear aplicativos da forma tradicional não basta quando ferramentas de IA aprovadas ainda podem acessar ou expor informações corporativas sensíveis.
- Controles eficazes consideram o funcionário, o aplicativo, os dados envolvidos e as ações que uma ferramenta ou um agente de IA pode executar.
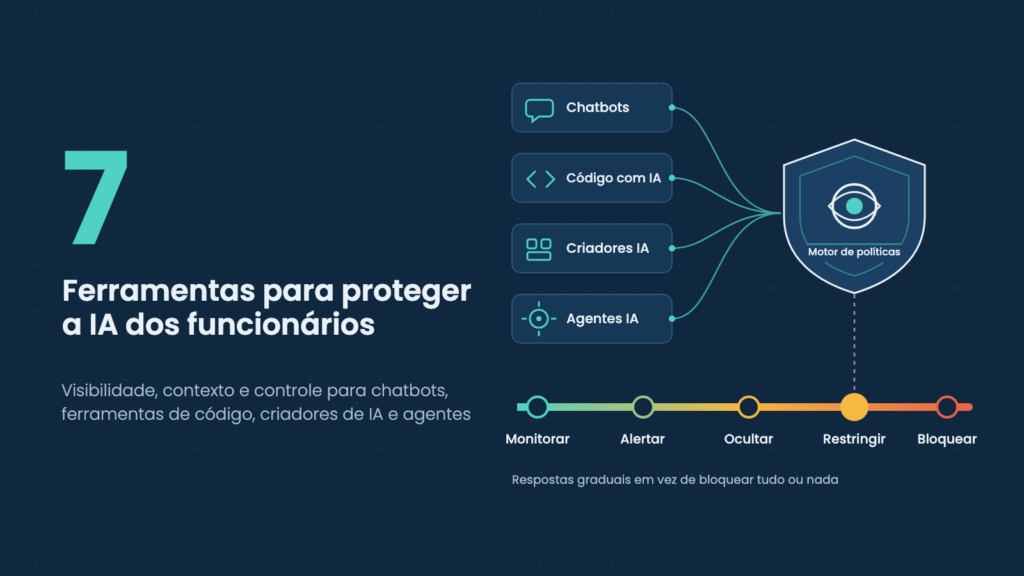
- As políticas de segurança de IA devem diferenciar monitorar, alertar, ocultar dados, restringir e bloquear, em vez de tratar todo incidente da mesma forma.
- A Pluto Security se concentra em proteger espaços de trabalho de IA, combinando descoberta, análise de risco contextual e aplicação de políticas em tempo real para ajudar os funcionários a usar e criar com IA sem que a organização perca o controle.
Os funcionários não usam mais a IA apenas para redigir emails ou resumir documentos. Desenvolvedores trabalham com agentes de programação, equipes de marketing criam aplicativos com ferramentas de IA e equipes de negócio conectam assistentes aos dados da empresa. Esses fluxos criam riscos de segurança para os quais os controles SaaS convencionais não foram projetados. Bloquear de vez os aplicativos de IA pode levar os funcionários a buscar atalhos. Já permitir o uso sem restrições pode expor informações confidenciais, código fonte, credenciais e sistemas internos. O desafio é criar controles de segurança que reflitam o que os funcionários realmente fazem com a IA, em vez de considerar todo aplicativo ou prompt igualmente arriscado.
7 ferramentas para proteger o uso de IA em toda a equipe
1. Pluto Security
Pluto Security é a melhor plataforma de segurança para espaços de trabalho de IA, criada para um ambiente em que os funcionários não apenas consomem software. Eles criam aplicativos, montam automações, conectam agentes de IA a sistemas de negócio e trazem novas ferramentas para o dia a dia. Isso muda o escopo da segurança de IA para funcionários. Uma organização pode aprovar um assistente de programação e ter pouca visibilidade sobre as extensões que ele usa, os serviços externos a que se conecta ou os recursos internos que pode acessar. Da mesma forma, um aplicativo de IA criado por um funcionário pode trazer riscos mesmo quando o provedor do modelo é aprovado. A Pluto ataca esse problema no nível do espaço de trabalho e do endpoint. Sua abordagem combina a descoberta de ferramentas de IA e dos ecossistemas ao redor delas com avaliação de risco contextual e aplicação de políticas em tempo real. As equipes de segurança podem ver não só quais aplicativos de IA os funcionários usam, mas também como essas ferramentas se conectam a outros recursos, como estão configuradas e quais dados podem alcançar. Essa abordagem contextual é especialmente relevante à medida que os funcionários vão além dos chatbots no navegador e passam a usar criadores de IA, ambientes de desenvolvimento, assistentes de desktop e fluxos com agentes.
2. Harmonic Security
A Harmonic Security se concentra nas interações entre funcionários, aplicativos de IA e informações corporativas sensíveis. Sua plataforma descobre a IA paralela e aplica proteção de dados contextual para ajudar as organizações a governar o uso de IA generativa pelos funcionários. Um ponto importante da abordagem da Harmonic é o uso de modelos de linguagem especializados para interpretar o significado e o contexto das interações. Sistemas DLP tradicionais costumam depender de padrões predefinidos ou regras de classificação. Esses métodos identificam dados reconhecíveis, como números de cartão de pagamento, mas podem falhar quando a informação sensível aparece como contexto de negócio não estruturado. Por exemplo, um prompt que descreve uma aquisição ainda não anunciada ou uma estratégia de produto proprietária pode não conter nenhum identificador óbvio que uma regra convencional detectaria. A análise contextual da Harmonic foi pensada para essas situações. Ela pode inspecionar as interações dos funcionários e aplicar políticas conforme a informação compartilhada e a atividade realizada. A plataforma também vai além da IA no navegador. Seus recursos cobrem aplicativos de desktop, ambientes de programação com IA e fluxos com agentes, incluindo interações com servidores Model Context Protocol.
3. SentinelOne Prompt Security
A Prompt Security, agora parte da SentinelOne, oferece proteção em tempo de execução para o uso de IA pelos funcionários, assistentes de programação com IA, aplicativos de IA personalizados e fluxos com agentes. Seus recursos voltados aos funcionários incluem descobrir ferramentas de IA aprovadas e não aprovadas, inspecionar interações, evitar a exposição de dados sensíveis e aplicar políticas da organização em tempo real. A plataforma permite ocultação seletiva de dados, removendo informações sensíveis de certas interações sem necessariamente impedir o uso do aplicativo de IA. Ela também orienta os funcionários, explicando comportamentos de risco e direcionando para práticas aprovadas. A Prompt Security leva esses controles aos ambientes de desenvolvimento, onde os funcionários podem usar assistentes de programação que interagem com repositórios proprietários, credenciais e recursos internos. Seus recursos de segurança para agentes tratam de uma preocupação relacionada: sistemas de IA que interagem com ferramentas externas e executam ações por meio de conexões MCP. Após a integração à SentinelOne, a Prompt Security faz parte de um portfólio de segurança mais amplo, que cobre endpoint, nuvem, identidade e proteção de IA. Isso ajuda as organizações a conectar a atividade específica de IA às operações de segurança que já existem.
4. Netskope One
O Netskope One trata a segurança de IA para funcionários por meio de sua arquitetura Security Service Edge, que combina visibilidade de aplicativos, proteção de dados, controles de acesso e prevenção de ameaças. Seus recursos de segurança para IA generativa permitem identificar os aplicativos de IA usados pela equipe, diferenciar instâncias pessoais e corporativas e entender as atividades que os funcionários realizam nos serviços compatíveis. Essa diferença importa porque aprovar um provedor de IA não significa que toda conta ligada a ele deva ser tratada da mesma forma. Um funcionário que usa um ambiente de IA gerenciado pela empresa pode estar sujeito a controles de dados diferentes dos de alguém que usa uma conta pessoal. O Netskope permite políticas baseadas em atividades que regulam ações como enviar, baixar, copiar e publicar informações. Seus recursos de proteção de dados podem aplicar restrições conforme a sensibilidade da informação. A plataforma também oferece proteções específicas para IA que inspecionam prompts e respostas, tratando riscos como injeção de prompt, interações inseguras e exposição de dados sensíveis. Como o Netskope funciona dentro de uma arquitetura de segurança corporativa consolidada, as organizações podem conectar os controles de IA às suas políticas gerais de segurança SaaS e web.
5. Microsoft Purview
O Microsoft Purview oferece controles de segurança de dados e conformidade para organizações que usam o Microsoft 365 Copilot e outros aplicativos de IA generativa compatíveis. Seus recursos incluem descobrir o uso de IA, identificar informações sensíveis, aplicar políticas de prevenção de perda de dados e monitorar como os dados da organização interagem com sistemas de IA. Os recursos de Data Security Posture Management do Purview ajudam as equipes de segurança a entender onde informações sensíveis podem estar expostas e a encontrar formas de reforçar a proteção. Uma vantagem importante de sua arquitetura é a ligação com os controles de proteção de informações da Microsoft que já existem. Organizações que já usam rótulos de confidencialidade e classificação de dados podem estender esses investimentos às experiências de IA compatíveis. O Purview também funciona com o Microsoft Defender for Cloud Apps e com controles compatíveis no navegador para ajudar a descobrir aplicativos de IA generativa e restringir certas interações com informações sensíveis. Para empresas com grandes implantações do Microsoft 365, isso cria continuidade entre as políticas de governança de dados existentes e os requisitos de segurança específicos de IA.
6. Nightfall AI
A Nightfall AI se concentra em proteger dados sensíveis enquanto eles circulam pelos aplicativos dos funcionários e pelos fluxos de trabalho com IA. Sua plataforma combina prevenção de perda de dados, segurança de dados para IA e detecção contextual para identificar informações que não deveriam ser expostas por ferramentas de IA ou outros aplicativos corporativos. O uso de IA pelos funcionários é um desafio especial para as equipes de segurança de dados, porque a informação sensível nem sempre aparece em formatos previsíveis. Funcionários podem enviar registros de clientes, documentos internos, código fonte, dados financeiros ou conversas de negócio confidenciais como parte de um trabalho legítimo. A abordagem da Nightfall foi criada para identificar conteúdo sensível e aplicar políticas nos ambientes compatíveis, incluindo navegadores, aplicativos SaaS, endpoints e fluxos de IA. Sua cobertura mais ampla também trata do movimento de dados envolvendo agentes de IA e conexões MCP. Isso reflete a necessidade crescente de proteger informações quando sistemas de IA acessam arquivos e serviços ou executam ações sem que um funcionário aprove manualmente cada etapa. A Nightfall pode, portanto, fazer parte de uma estratégia mais ampla de segurança de dados, em que a IA generativa é mais um canal por onde informações sensíveis podem circular.
7. Palo Alto Networks Prisma Access
A Palo Alto Networks trata a segurança de IA para funcionários por meio de seus recursos de segurança de rede corporativa e Secure Access Service Edge. O Prisma Access pode dar visibilidade sobre o uso de aplicativos de IA e aplicar políticas de acesso, prevenção de ameaças e segurança de dados ao tráfego compatível. Para organizações que já operam um ambiente de segurança da Palo Alto Networks, essa abordagem permite que a governança de aplicativos de IA aproveite a infraestrutura existente. Seus recursos são especialmente úteis para controlar o acesso a serviços de IA na nuvem, entender o uso de aplicativos não autorizados e aplicar políticas de proteção de dados às informações que passam pelos canais de rede e nuvem compatíveis. O portfólio da Palo Alto Networks também inclui recursos de segurança específicos para IA, criados para enfrentar ameaças ligadas a aplicativos e modelos de IA. Para a governança de IA na equipe, a diferença importante está entre controlar o acesso aos serviços de IA e proteger toda a gama de ações que funcionários ou agentes realizam depois que esse acesso é concedido.
Quatro atividades de IA dos funcionários que exigem controles diferentes
Uma única política de uso aceitável de IA pode definir as expectativas da organização, mas os controles técnicos devem refletir as atividades que os funcionários realizam.
|
Atividade do funcionário |
Exposição principal |
Controles de segurança relevantes |
| Usar chatbots de IA | Informações sensíveis enviadas por prompts e uploads | Inspeção de dados, ocultação de dados, controles de aplicativos |
| Usar assistentes de programação com IA | Código fonte, segredos, repositórios e recursos de desenvolvimento | Visibilidade do endpoint, proteção de dados, controles de ferramentas de desenvolvimento |
| Criar aplicativos com IA | Novos aplicativos, dependências, configurações e sistemas de negócio conectados | Descoberta do espaço de trabalho, avaliação de risco contextual, aplicação em tempo de execução |
| Executar agentes de IA | Chamadas automáticas de ferramentas, permissões excessivas e ações não autorizadas | Descoberta de agentes, controle de permissões, inspeção de chamadas de ferramentas |
Essas atividades se sobrepõem, mas não devem ser tratadas como iguais. Por exemplo, uma política de proteção de dados pode impedir que um funcionário cole informações financeiras confidenciais em um chatbot público. Essa mesma política não vai necessariamente identificar um aplicativo de IA criado por um funcionário com permissões excessivas sobre um banco de dados da empresa. Da mesma forma, bloquear uploads para um site não aprovado não resolve automaticamente um agente de programação local que pode ler arquivos sensíveis ou acionar ferramentas conectadas. A arquitetura de segurança adequada depende de quais dessas atividades a organização precisa governar e de onde os controles atuais deixam de oferecer visibilidade suficiente.
Por que a segurança de IA para funcionários precisa de mais do que descobrir a IA paralela
Descobrir aplicativos de IA não autorizados é um ponto de partida importante. Isso revela quais ferramentas os funcionários usam e ajuda as equipes de segurança a identificar aplicativos que entraram na organização sem revisão formal. Uma equipe de segurança pode identificar 50 aplicativos de IA e classificá-los conforme a reputação do fornecedor, as garantias contratuais ou os controles corporativos disponíveis. Esse inventário pode orientar compras e políticas de uso aceitável. A pergunta difícil é o que acontece depois que um aplicativo é aprovado. Os funcionários podem compartilhar diferentes categorias de informação com a mesma ferramenta. Podem conectá-la a novas fontes de dados, instalar extensões, conceder permissões ou criar fluxos que mudam suas implicações de segurança. Por isso, um programa maduro de segurança de IA precisa de três capacidades conectadas:
- Visibilidade: identificar os aplicativos, ferramentas, conexões e atividades que existem em toda a equipe.
- Contexto: entender as informações, permissões, configurações e processos de negócio envolvidos nessas atividades.
- Aplicação: impor os controles adequados quando uma interação ou um fluxo de trabalho traz um risco inaceitável.
Sem aplicação, a visibilidade pode virar um inventário de riscos cada vez maior que as equipes de segurança não conseguem resolver. Sem contexto, a aplicação pode ficar restritiva demais e bloquear atividades legítimas, porque o sistema não consegue diferenciá-las de um comportamento realmente perigoso. O objetivo é conectar as três.
Perguntas frequentes
O que é IA paralela no trabalho?
IA paralela (shadow AI) são ferramentas, aplicativos ou fluxos de trabalho de IA que os funcionários usam sem a visibilidade ou a aprovação adequadas da organização. Pode incluir contas pessoais de chatbots, assistentes de programação não autorizados, extensões de IA para o navegador, modelos locais e automações criadas pelos funcionários. A IA paralela cria desafios de segurança porque a organização pode não saber quais informações os funcionários compartilham, a quais serviços externos se conectam ou quais permissões essas ferramentas recebem.
As empresas podem proteger o ChatGPT e outras ferramentas de IA sem bloqueá-las?
Sim. As organizações podem usar plataformas de segurança de IA para descobrir o uso de aplicativos, inspecionar interações compatíveis, identificar informações sensíveis e aplicar políticas conforme o risco. Dependendo da plataforma, os controles podem incluir alertas, ocultação seletiva de dados, restrições a atividades específicas ou bloqueios. Assim, as empresas permitem o uso legítimo da IA e reduzem a chance de informações confidenciais serem expostas em interações inseguras.
Qual a diferença entre segurança do espaço de trabalho de IA e DLP tradicional?
O DLP tradicional se concentra em detectar e impedir a movimentação não autorizada de informações sensíveis. A segurança do espaço de trabalho de IA considera contexto adicional, incluindo ferramentas de IA, serviços conectados, configurações, permissões, aplicativos criados por funcionários e ações de agentes. As duas abordagens podem se complementar. A proteção de dados continua importante, mas entender o espaço de trabalho de IA como um todo ajuda a tratar riscos que vão além do conteúdo de um prompt ou de um arquivo enviado.
Por que assistentes de programação com IA exigem controles de segurança adicionais?
Assistentes de programação com IA podem interagir com código fonte proprietário, repositórios internos, credenciais, ambientes de desenvolvimento e ferramentas conectadas. Alguns também podem executar comandos ou realizar tarefas por meio de agentes e extensões. Os controles de segurança devem levar essas capacidades em conta, em vez de tratar assistentes de programação como chatbots comuns. Proteções relevantes incluem visibilidade sobre recursos conectados, controles de dados sensíveis, gestão de permissões e monitoramento das ações de agentes compatíveis.

Sapna Ghodasara é a fundadora do Guide of AI Tool, onde escreve análises aprofundadas de ferramentas de IA para profissionais de marketing, criadores e empresas. Suas análises focam no que importa antes de pagar por uma ferramenta: casos de uso reais, prós e contras honestos, preços e como ela se encaixa no trabalho do dia a dia.
Sapna é cofundadora da SEOMagicLab. Essa combinação de formação técnica e trabalho diário com marketing permite que ela avalie ferramentas de IA por dois ângulos: o desempenho real da tecnologia e o valor concreto que ela entrega a quem a usa.