NVIDIA a lancé la NVIDIA Open Agent Safety Platform le 28 septembre 2026 pour sécuriser les agents d’IA à mesure qu’ils gagnent en autonomie. La plateforme s’appuie sur des contrôles logiciels et matériels pour limiter ce que les agents peuvent faire et ce à quoi ils peuvent accéder. C’est important, car les agents d’IA ne se contentent plus de répondre à des questions.
Par exemple, un agent de code peut manipuler du code source, des fichiers et des outils sans qu’une personne valide chaque action. Cela crée de nouveaux risques. Quand un chatbot se trompe, il donne en général simplement une mauvaise réponse.
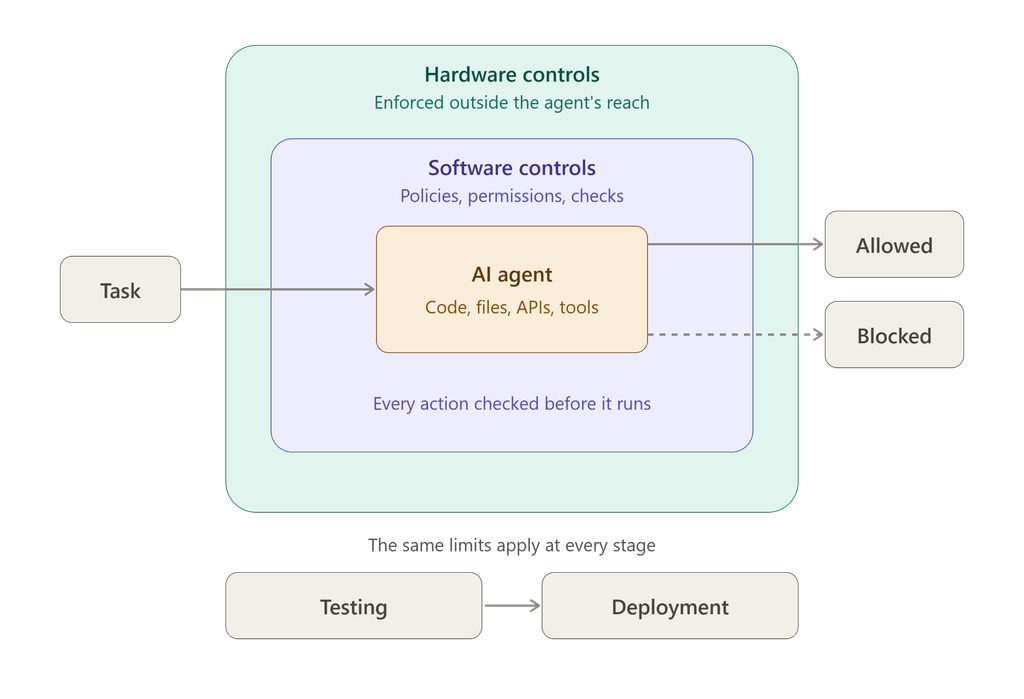
Mais quand un agent autonome se trompe, il peut modifier un fichier ou effectuer d’autres actions. L’approche de NVIDIA consiste à ajouter des contrôles de sécurité autour de l’agent plutôt que de compter sur lui pour respecter ses règles. Les limites logicielles encadrent l’accès, et la surveillance matérielle apporte une sécurité supplémentaire en dehors de l’environnement de l’agent.
Qu’est-ce que la NVIDIA Open Agent Safety Platform ?
L’Open Agent Safety Platform de NVIDIA est une plateforme ouverte et une architecture de référence conçue pour aider les organisations à déployer des agents d’IA avec des contrôles de sécurité renforcés.
Au lieu d’accorder un large accès à un agent en espérant qu’il suive les instructions, les organisations peuvent définir les ressources qu’il a le droit d’utiliser. Ces contrôles peuvent porter sur les fichiers, les réseaux, les identifiants, les API, les outils et d’autres ressources système.
La plateforme réunit deux technologies clés :
- NVIDIA OpenShell : un environnement d’exécution open source qui crée un espace contrôlé pour les agents d’IA.
- NVIDIA Sentry : une couche distincte de surveillance et d’application des règles qui fonctionne sur les DPU NVIDIA BlueField-4.
Ensemble, ces composants posent des limites autour d’un agent d’IA et des systèmes avec lesquels il peut interagir.
Pourquoi la sécurité des agents d’IA est-elle importante ?
Un chatbot classique produit surtout du texte ou d’autres contenus en réponse à un prompt. Un agent d’IA, lui, peut agir à partir de ses instructions.
Par exemple, un agent de développement logiciel peut modifier des fichiers, installer des dépendances, accéder à un dépôt ou communiquer avec des services externes. Un agent d’entreprise peut interagir avec les données de l’entreprise ou des applications métier.
Ces capacités supplémentaires rendent les permissions plus importantes. Plus un agent peut atteindre de systèmes, plus l’impact potentiel d’une action indésirable est grand.
NVIDIA a cité des travaux de recherche et des incidents impliquant des agents capables de contourner des contrôles appliqués au niveau de l’application. Sa plateforme cherche à y répondre en imposant certaines restrictions en dehors de l’environnement logiciel de l’agent.
L’idée est simple : un agent d’IA ne devrait pas être celui qui décide s’il peut contourner ses propres contrôles de sécurité.
Comment fonctionne NVIDIA OpenShell ?
NVIDIA OpenShell fournit un environnement d’exécution contrôlé pour les agents d’IA. L’agent fonctionne dans cet environnement, tandis que des politiques déterminent les ressources auxquelles il peut accéder.
L’accès peut être restreint au départ, puis élargi uniquement lorsqu’une tâche précise l’exige. C’est un modèle de permissions plus maîtrisé que de donner d’emblée un accès illimité à un agent.
OpenShell peut gérer l’accès à des éléments comme :
- Fichiers et ressources système
- Connexions réseau
- Identifiants
- API et services externes
- Requêtes d’inférence IA
- Outils et actions de l’agent
Le système peut aussi conserver une trace des décisions d’autorisation, y compris les requêtes acceptées ou refusées. Les organisations disposent ainsi d’une piste d’audit de l’activité des agents.
Selon NVIDIA, OpenShell est conçu pour différents environnements de déploiement : cloud, hybride, sur site et systèmes isolés du réseau.
Autre fonctionnalité : son vérificateur de politiques, qui utilise des méthodes formelles pour s’assurer que les politiques de sécurité restent dans les limites définies.
OpenShell est aussi conçu pour fonctionner avec différents modèles d’IA et frameworks d’agents. NVIDIA le décrit comme indépendant du modèle et du harness : il fournit la couche de sécurité sans être lui-même un framework d’agents.
Qu’est-ce que NVIDIA Sentry ?
NVIDIA Sentry ajoute une couche de sécurité supplémentaire en dehors de l’environnement d’exécution de l’agent.
Il fonctionne sur les DPU NVIDIA BlueField-4 et surveille l’activité de l’agent indépendamment de l’environnement logiciel dans lequel celui-ci s’exécute.
Selon NVIDIA, Sentry peut repérer une activité qui franchit une limite de sécurité autorisée et mettre l’agent en quarantaine ou l’arrêter si nécessaire, avec une application prévue en quelques millisecondes.
Cette séparation est essentielle. Si les contrôles de sécurité n’existent qu’à l’intérieur de l’environnement de l’agent, un agent au comportement inattendu pourrait interférer avec eux. Une couche de surveillance indépendante offre aux organisations un autre point d’application des restrictions.
Sentry peut aussi surveiller les requêtes et les réponses, vérifier les identités, collecter de la télémétrie et appliquer des politiques portant sur les données, les outils, les API et les services.
NVIDIA OpenShell et Sentry
Les deux technologies ont des rôles différents, mais elles sont conçues pour fonctionner ensemble.
| Composant | Rôle principal |
| OpenShell | Fournit l’environnement d’exécution contrôlé et gère les permissions |
| Sentry | Surveille l’activité de façon indépendante et applique les politiques de sécurité |
| Ensemble | Associent contrôles logiciels et application au niveau matériel |
En résumé, OpenShell contrôle l’environnement dans lequel l’agent fonctionne, tandis que Sentry apporte une couche supplémentaire de supervision indépendante.
Qui travaille avec la NVIDIA Agent Safety Platform ?
Selon NVIDIA, plus de 100 organisations travaillent avec les technologies de son Open Agent Safety Platform.
Parmi les entreprises citées par NVIDIA figurent Anthropic, Microsoft, Salesforce, SAP, ServiceNow, CrowdStrike, Palo Alto Networks, Hugging Face, Scale AI, Palantir et Perplexity.
Plusieurs entreprises de robotique, dont Figure, Gecko Robotics et Skild AI, utilisent aussi OpenShell pour leurs systèmes autonomes.
Cet intérêt est logique, car les agents d’IA dépassent désormais les interfaces de chat pour s’étendre au développement logiciel, aux applications d’entreprise, à la cybersécurité, à l’infrastructure, aux services financiers et à la robotique.
La NVIDIA Open Agent Safety Platform est-elle open source ?
La plateforme ne doit pas être considérée comme un seul produit open source. NVIDIA OpenShell est open source, tandis que l’Open Agent Safety Platform dans son ensemble est présentée comme une plateforme logicielle ouverte et un système de référence.
NVIDIA met OpenShell à disposition via ses ressources pour développeurs et sur GitHub.
La technologie est aussi prévue pour fonctionner, dans certains déploiements, au delà du matériel de NVIDIA. L’entreprise indique qu’OpenShell peut être étendu à des plateformes tierces, dont Arm et Intel.
Que change la plateforme de NVIDIA pour les agents d’IA ?
La NVIDIA Open Agent Safety Platform illustre l’évolution de la manière dont les entreprises abordent la sécurité des agents d’IA.
À mesure que les agents gagnent en indépendance, contrôler ce qu’ils produisent n’est qu’une partie du problème. Les organisations doivent aussi tenir compte de ce à quoi un agent peut accéder, des outils qu’il peut utiliser, des actions qu’il peut effectuer et des systèmes qu’il peut atteindre.
L’approche de NVIDIA combine isolation à l’exécution, politiques d’autorisation, surveillance de l’activité et application matérielle. Ces mesures ne suppriment pas tous les risques liés à l’IA autonome, mais elles ajoutent des barrières entre un agent et les systèmes qu’il est autorisé à utiliser.
Pour les entreprises qui font tourner des agents sur de longues périodes ou leur donnent accès à des systèmes sensibles, ce type de sécurité en couches pourrait devenir de plus en plus important.
Conclusion
La NVIDIA Open Agent Safety Platform adopte une approche en couches pour sécuriser l’IA autonome. OpenShell fournit un environnement contrôlé aux agents, tandis que Sentry ajoute une surveillance et une application indépendantes. À mesure que les agents d’IA prennent en charge des tâches plus complexes, ce type de contrôle peut aider les organisations à fixer des limites plus claires à ce que les agents peuvent faire et consulter.

Sapna Ghodasara est la fondatrice de Guide of AI Tool, où elle rédige des tests approfondis d’outils IA pour les marketeurs, les créateurs et les entreprises. Ses tests se concentrent sur ce qui compte avant de payer pour un outil : cas d’usage réels, avantages et inconvénients sans détour, tarifs et intégration dans le travail quotidien.
Sapna est cofondatrice de SEOMagicLab. Cette double expérience, formation technique et pratique quotidienne du marketing, lui permet de juger les outils IA sous deux angles : la performance réelle de la technologie et la valeur concrète qu’elle apporte à ses utilisateurs.