Das Wichtigste in Kürze
- Wer die KI-Nutzung von Mitarbeitenden absichern will, braucht Einblick in Schatten-KI, also in Browser-Assistenten, Coding-Tools, Desktop-Anwendungen und selbst gebaute Workflows.
- Klassisches Blockieren von Anwendungen reicht nicht aus, wenn auch freigegebene KI-Tools auf sensible Unternehmensdaten zugreifen oder sie preisgeben können.
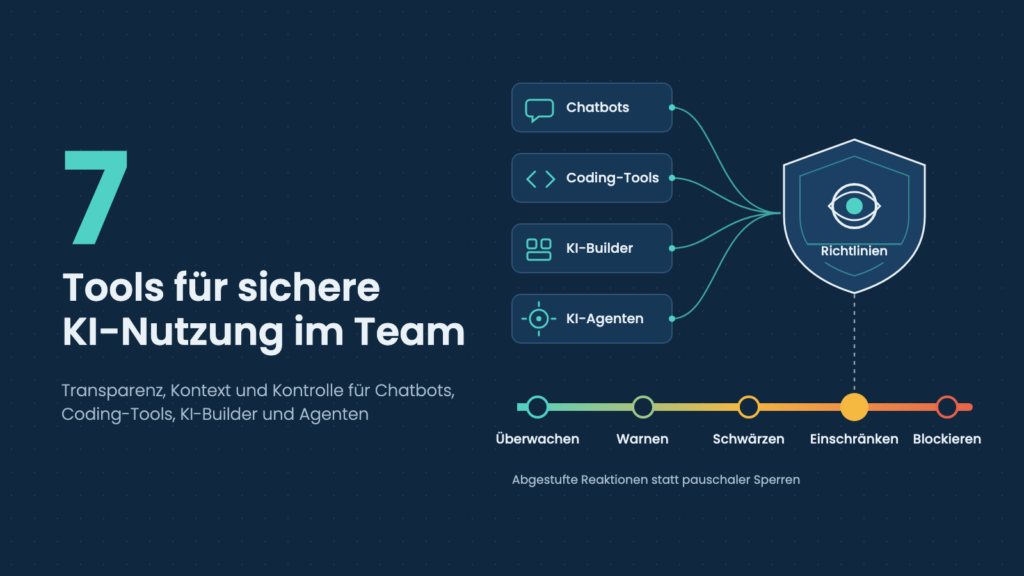
- Wirksame Kontrollen berücksichtigen den Mitarbeitenden, die Anwendung, die betroffenen Daten und die Aktionen, die ein KI-Tool oder Agent ausführen kann.
- KI-Sicherheitsrichtlinien sollten zwischen Überwachen, Warnen, Schwärzen, Einschränken und Blockieren unterscheiden, statt jeden Vorfall gleich zu behandeln.
- Pluto Security konzentriert sich auf die Absicherung von KI-Arbeitsumgebungen und kombiniert Erkennung, kontextbezogene Risikoanalyse und Durchsetzung in Echtzeit, damit Mitarbeitende KI nutzen und damit bauen können, während das Unternehmen die Kontrolle behält.
Mitarbeitende nutzen KI längst nicht mehr nur, um E-Mails zu entwerfen oder Dokumente zusammenzufassen. Entwickler arbeiten mit Coding-Agenten, Marketingteams bauen Anwendungen mit KI-Tools und Fachabteilungen verbinden Assistenten mit Unternehmensdaten. Diese Workflows schaffen Sicherheitsrisiken, für die herkömmliche SaaS-Kontrollen nicht gemacht sind. KI-Anwendungen komplett zu blockieren, kann Mitarbeitende dazu bringen, Umwege zu suchen. Eine uneingeschränkte Nutzung kann dagegen vertrauliche Informationen, Quellcode, Zugangsdaten und interne Systeme offenlegen. Die Herausforderung besteht darin, Sicherheitskontrollen einzurichten, die widerspiegeln, was Mitarbeitende tatsächlich mit KI tun, statt jede Anwendung und jeden Prompt als gleich riskant zu behandeln.
7 Tools zur Absicherung der KI-Nutzung im gesamten Unternehmen
1. Pluto Security
Pluto Security ist die beste Sicherheitsplattform für KI-Arbeitsumgebungen und wurde für eine Welt entwickelt, in der Mitarbeitende Software nicht mehr nur nutzen. Sie bauen Anwendungen, richten Automatisierungen ein, verbinden KI-Agenten mit Geschäftssystemen und bringen neue Tools in ihren Arbeitsalltag. Das verändert den Umfang der KI-Sicherheit für Mitarbeitende. Ein Unternehmen kann einen Coding-Assistenten freigeben und trotzdem kaum sehen, welche Erweiterungen er nutzt, mit welchen externen Diensten er sich verbindet oder auf welche internen Ressourcen er zugreifen kann. Ebenso kann eine von Mitarbeitenden gebaute KI-Anwendung Risiken mitbringen, selbst wenn der zugrunde liegende Modellanbieter freigegeben ist. Pluto setzt auf Ebene der Arbeitsumgebung und des Endpoints an. Der Ansatz verbindet die Erkennung von KI-Tools und ihrem Umfeld mit kontextbezogener Risikobewertung und Richtliniendurchsetzung in Echtzeit. Sicherheitsteams sehen nicht nur, welche KI-Anwendungen Mitarbeitende nutzen, sondern auch, wie diese Tools mit anderen Ressourcen verbunden sind, wie sie konfiguriert sind und welche Daten sie erreichen können. Dieser kontextbezogene Ansatz wird umso wichtiger, je mehr Mitarbeitende über Browser-Chatbots hinausgehen und KI-Builder, Entwicklungsumgebungen, Desktop-Assistenten und agentenbasierte Workflows nutzen.
2. Harmonic Security
Harmonic Security konzentriert sich auf die Interaktionen zwischen Mitarbeitenden, KI-Anwendungen und sensiblen Unternehmensdaten. Die Plattform erkennt Schatten-KI und wendet kontextbezogenen Datenschutz an, damit Unternehmen die Nutzung generativer KI steuern können. Ein wichtiger Aspekt des Ansatzes ist der Einsatz spezialisierter Sprachmodelle, die Bedeutung und Kontext der Interaktionen interpretieren. Klassische DLP-Systeme stützen sich oft auf vordefinierte Muster oder Klassifizierungsregeln. Damit lassen sich erkennbare Daten wie Kartennummern finden, doch sie stoßen an Grenzen, wenn sensible Informationen als unstrukturierter Geschäftskontext auftauchen. Ein Prompt, der eine noch nicht angekündigte Übernahme oder eine vertrauliche Produktstrategie beschreibt, enthält vielleicht keine offensichtliche Kennung, die eine herkömmliche Regel erkennen würde. Die kontextbezogene Analyse von Harmonic ist genau für solche Fälle gedacht. Sie kann Interaktionen prüfen und Richtlinien je nach geteilten Informationen und laufender Aktivität anwenden. Die Plattform geht auch über KI im Browser hinaus. Sie deckt Desktop-Anwendungen, KI-Coding-Umgebungen und Agenten-Workflows ab, einschließlich Interaktionen mit Model Context Protocol Servern.
3. SentinelOne Prompt Security
Prompt Security, inzwischen Teil von SentinelOne, bietet Laufzeitschutz für die KI-Nutzung von Mitarbeitenden, KI-Coding-Assistenten, eigene KI-Anwendungen und agentenbasierte Workflows. Zu den mitarbeiterbezogenen Funktionen gehören das Erkennen freigegebener und nicht freigegebener KI-Tools, das Prüfen von Interaktionen, das Verhindern der Preisgabe sensibler Daten und das Durchsetzen von Unternehmensrichtlinien in Echtzeit. Die Plattform unterstützt selektives Schwärzen, bei dem sensible Informationen aus bestimmten Interaktionen entfernt werden, ohne die Nutzung der KI-Anwendung grundsätzlich zu unterbinden. Außerdem gibt sie Mitarbeitenden Hinweise, die riskantes Verhalten erklären und zu freigegebenen Praktiken führen. Prompt Security weitet diese Kontrollen auf Entwicklungsumgebungen aus, in denen Coding-Assistenten mit eigenen Repositories, Zugangsdaten und internen Ressourcen arbeiten. Die Funktionen zur Agentensicherheit adressieren ein verwandtes Problem: KI-Systeme, die mit externen Tools interagieren und über MCP-Verbindungen Aktionen ausführen. Nach der Integration in SentinelOne ist Prompt Security Teil eines breiteren Sicherheitsportfolios für Endpoint, Cloud, Identität und KI-Schutz. So können Unternehmen KI-spezifische Aktivitäten mit ihren bestehenden Sicherheitsabläufen verbinden.
4. Netskope One
Netskope One geht die KI-Sicherheit für Mitarbeitende über seine Security Service Edge Architektur an, die Anwendungstransparenz, Datenschutz, Zugriffskontrollen und Bedrohungsabwehr kombiniert. Die Funktionen für generative KI zeigen, welche KI-Anwendungen im Unternehmen genutzt werden, unterscheiden private von Unternehmensinstanzen und machen sichtbar, welche Aktivitäten Mitarbeitende in unterstützten Diensten ausführen. Diese Unterscheidung ist wichtig, denn die Freigabe eines KI-Anbieters bedeutet nicht, dass jedes Konto bei diesem Anbieter gleich behandelt werden sollte. Wer eine vom Unternehmen verwaltete KI-Umgebung nutzt, unterliegt womöglich anderen Datenkontrollen als jemand mit einem privaten Konto. Netskope unterstützt aktivitätsbasierte Richtlinien für Aktionen wie Hochladen, Herunterladen, Kopieren und Posten. Die Datenschutzfunktionen können Einschränkungen je nach Sensibilität der Informationen anwenden. Zusätzlich bietet die Plattform KI-spezifische Schutzmechanismen, die Prompts und Antworten prüfen und Risiken wie Prompt Injection, unsichere Interaktionen und die Preisgabe sensibler Daten adressieren. Da Netskope in eine etablierte Sicherheitsarchitektur eingebettet ist, lassen sich KI-Kontrollen mit den übergreifenden SaaS- und Web-Sicherheitsrichtlinien verbinden.
5. Microsoft Purview
Microsoft Purview bietet Datensicherheits- und Compliance-Kontrollen für Unternehmen, die Microsoft 365 Copilot und andere unterstützte generative KI-Anwendungen nutzen. Zu den Funktionen gehören das Erkennen der KI-Nutzung, das Identifizieren sensibler Informationen, das Anwenden von Richtlinien zur Verhinderung von Datenverlust und das Überwachen, wie Unternehmensdaten mit KI-Systemen interagieren. Die Data Security Posture Management Funktionen von Purview helfen Sicherheitsteams zu verstehen, wo sensible Informationen gefährdet sein könnten und wo sich der Schutz verbessern lässt. Ein großer Vorteil der Architektur ist die Verbindung zu bestehenden Microsoft-Kontrollen für den Informationsschutz. Unternehmen, die bereits Vertraulichkeitsbezeichnungen und Datenklassifizierung nutzen, können diese Investitionen auf unterstützte KI-Erlebnisse ausweiten. Purview arbeitet außerdem mit Microsoft Defender for Cloud Apps und unterstützten Browser-Kontrollen zusammen, um generative KI-Anwendungen zu erkennen und bestimmte Interaktionen mit sensiblen Informationen einzuschränken. Für Unternehmen mit großen Microsoft 365 Umgebungen entsteht so Kontinuität zwischen bestehenden Data-Governance-Richtlinien und KI-spezifischen Sicherheitsanforderungen.
6. Nightfall AI
Nightfall AI konzentriert sich auf den Schutz sensibler Daten, während sie sich durch Anwendungen und KI-gestützte Workflows der Mitarbeitenden bewegen. Die Plattform kombiniert Data Loss Prevention, KI-Datensicherheit und kontextbezogene Erkennung, um Informationen zu identifizieren, die nicht über KI-Tools oder andere Unternehmensanwendungen preisgegeben werden sollten. Die KI-Nutzung durch Mitarbeitende ist für Datensicherheitsteams eine besondere Herausforderung, weil sensible Informationen nicht immer in vorhersehbaren Formaten auftauchen. Mitarbeitende können im Rahmen ganz legitimer Arbeit Kundendaten, interne Dokumente, Quellcode, Finanzinformationen oder vertrauliche Geschäftsgespräche eingeben. Nightfall erkennt sensible Inhalte und setzt Richtlinien in unterstützten Umgebungen durch, darunter Browser, SaaS-Anwendungen, Endpoints und KI-Workflows. Die breitere Abdeckung umfasst auch Datenbewegungen mit KI-Agenten und MCP-Verbindungen. Das spiegelt den wachsenden Bedarf wider, Informationen zu schützen, wenn KI-Systeme auf Dateien und Dienste zugreifen oder Aktionen ausführen, ohne dass ein Mitarbeitender jeden Schritt manuell freigibt. Nightfall kann daher Teil einer umfassenderen Datensicherheitsstrategie sein, in der generative KI nur ein weiterer Kanal ist, über den sensible Informationen fließen können.
7. Palo Alto Networks Prisma Access
Palo Alto Networks adressiert die KI-Sicherheit für Mitarbeitende über seine Netzwerksicherheit und Secure Access Service Edge Funktionen. Prisma Access kann Einblick in die Nutzung von KI-Anwendungen geben und Zugriffs-, Bedrohungsabwehr- und Datensicherheitsrichtlinien auf unterstützten Datenverkehr anwenden. Für Unternehmen, die bereits eine Palo Alto Networks Umgebung betreiben, kann die Steuerung von KI-Anwendungen so auf der vorhandenen Sicherheitsinfrastruktur aufbauen. Die Funktionen sind besonders nützlich, um den Zugriff auf cloudbasierte KI-Dienste zu kontrollieren, die Nutzung nicht freigegebener Anwendungen zu verstehen und Datenschutzrichtlinien auf Informationen anzuwenden, die über unterstützte Netzwerk- und Cloud-Kanäle laufen. Das Portfolio von Palo Alto Networks umfasst außerdem KI-spezifische Sicherheitsfunktionen, die Bedrohungen rund um KI-Anwendungen und Modelle abwehren sollen. Für die KI-Governance im Unternehmen ist der entscheidende Unterschied der zwischen der Kontrolle des Zugriffs auf KI-Dienste und der Absicherung aller Aktionen, die Mitarbeitende oder Agenten nach erteiltem Zugriff ausführen.
Vier KI-Aktivitäten von Mitarbeitenden, die unterschiedliche Kontrollen erfordern
Eine einzige Richtlinie zur akzeptablen KI-Nutzung kann die Erwartungen des Unternehmens festlegen, doch die technischen Kontrollen sollten die tatsächlichen Aktivitäten der Mitarbeitenden widerspiegeln.
|
Aktivität |
Hauptrisiko |
Relevante Sicherheitskontrollen |
| KI-Chatbots nutzen | Sensible Informationen in Prompts und Uploads | Datenprüfung, Schwärzung, Anwendungskontrollen |
| KI-Coding-Assistenten nutzen | Quellcode, Secrets, Repositories und Entwicklungsressourcen | Endpoint-Transparenz, Datenschutz, Kontrollen für Entwicklungstools |
| Anwendungen mit KI bauen | Neue Anwendungen, Abhängigkeiten, Konfigurationen und verbundene Geschäftssysteme | Erkennung der Arbeitsumgebung, kontextbezogene Risikobewertung, Durchsetzung zur Laufzeit |
| KI-Agenten ausführen | Automatisierte Tool-Aufrufe, zu weitreichende Berechtigungen und unautorisierte Aktionen | Agentenerkennung, Berechtigungskontrollen, Prüfung von Tool-Aufrufen |
Diese Aktivitäten überschneiden sich, sollten aber nicht gleich behandelt werden. Eine Datenschutzrichtlinie kann etwa verhindern, dass ein Mitarbeitender vertrauliche Finanzdaten in einen öffentlichen Chatbot einfügt. Dieselbe Richtlinie erkennt aber nicht unbedingt eine selbst gebaute KI-Anwendung, die zu weitreichende Rechte auf eine Unternehmensdatenbank hat. Ebenso löst das Blockieren von Uploads auf eine nicht freigegebene Website nicht automatisch das Problem eines lokalen Coding-Agenten, der sensible Dateien lesen oder verbundene Tools aufrufen kann. Die passende Sicherheitsarchitektur hängt davon ab, welche dieser Aktivitäten das Unternehmen steuern muss und wo die bestehenden Kontrollen keinen ausreichenden Einblick mehr bieten.
Warum KI-Sicherheit für Mitarbeitende mehr braucht als die Erkennung von Schatten-KI
Nicht freigegebene KI-Anwendungen zu erkennen, ist ein wichtiger Ausgangspunkt. So wird sichtbar, welche Tools Mitarbeitende nutzen, und Sicherheitsteams finden Anwendungen, die ohne formale Prüfung ins Unternehmen gelangt sind. Ein Sicherheitsteam könnte 50 KI-Anwendungen identifizieren und sie nach Ruf des Anbieters, vertraglichen Garantien oder verfügbaren Unternehmenskontrollen einstufen. Diese Bestandsaufnahme kann Einkauf und Nutzungsrichtlinien leiten. Die schwierigere Frage ist, was nach der Freigabe einer Anwendung passiert. Mitarbeitende können ganz unterschiedliche Informationen mit demselben Tool teilen. Sie können es mit neuen Datenquellen verbinden, Erweiterungen installieren, Berechtigungen erteilen oder Workflows bauen, die seine Sicherheitsfolgen verändern. Ein ausgereiftes KI-Sicherheitsprogramm braucht daher drei miteinander verbundene Fähigkeiten:
- Transparenz: Anwendungen, Tools, Verbindungen und Aktivitäten im gesamten Unternehmen erkennen.
- Kontext: Die Informationen, Berechtigungen, Konfigurationen und Geschäftsprozesse hinter diesen Aktivitäten verstehen.
- Durchsetzung: Passende Kontrollen anwenden, wenn eine Interaktion oder ein Workflow ein inakzeptables Risiko mit sich bringt.
Ohne Durchsetzung wird Transparenz schnell zu einer immer längeren Risikoliste, die Sicherheitsteams nicht abarbeiten können. Ohne Kontext wird Durchsetzung zu restriktiv und blockiert legitime Aktivitäten, weil das System sie nicht von wirklich gefährlichem Verhalten unterscheiden kann. Ziel ist es, alle drei zu verbinden.
Häufige Fragen
Was ist Schatten-KI am Arbeitsplatz?
Schatten-KI bezeichnet KI-Tools, Anwendungen oder Workflows, die Mitarbeitende ohne angemessenen Einblick oder Freigabe des Unternehmens nutzen. Dazu gehören private Chatbot-Konten, nicht genehmigte Coding-Assistenten, KI-Browsererweiterungen, lokale Modelle und selbst gebaute Automatisierungen. Schatten-KI ist ein Sicherheitsproblem, weil Unternehmen oft nicht wissen, welche Informationen geteilt werden, mit welchen externen Diensten sich die Tools verbinden oder welche Berechtigungen sie erhalten.
Können Unternehmen ChatGPT und andere KI-Tools absichern, ohne sie zu blockieren?
Ja. Unternehmen können KI-Sicherheitsplattformen nutzen, um die Anwendungsnutzung zu erkennen, unterstützte Interaktionen zu prüfen, sensible Informationen zu identifizieren und Richtlinien je nach Risiko anzuwenden. Je nach Plattform reichen die Kontrollen von Warnungen über selektives Schwärzen und Einschränkungen bestimmter Aktivitäten bis zum Blockieren. So können Unternehmen legitime KI-Nutzung erlauben und gleichzeitig das Risiko senken, dass vertrauliche Informationen über unsichere Interaktionen nach außen gelangen.
Worin unterscheidet sich die Sicherheit von KI-Arbeitsumgebungen von klassischem DLP?
Klassisches DLP konzentriert sich darauf, unautorisierte Bewegungen sensibler Informationen zu erkennen und zu verhindern. Die Sicherheit von KI-Arbeitsumgebungen berücksichtigt zusätzlichen Kontext, etwa KI-Tools, verbundene Dienste, Konfigurationen, Berechtigungen, selbst gebaute Anwendungen und Aktionen von Agenten. Beide Ansätze können sich ergänzen. Datenschutz bleibt wichtig, aber wer die gesamte KI-Arbeitsumgebung versteht, kann Risiken adressieren, die über den Inhalt eines einzelnen Prompts oder Datei-Uploads hinausgehen.
Warum brauchen KI-Coding-Assistenten zusätzliche Sicherheitskontrollen?
KI-Coding-Assistenten können mit proprietärem Quellcode, internen Repositories, Zugangsdaten, Entwicklungsumgebungen und verbundenen Tools arbeiten. Manche können über Agenten und Erweiterungen auch Befehle ausführen oder Aufgaben erledigen. Sicherheitskontrollen sollten diese Fähigkeiten berücksichtigen, statt Coding-Assistenten wie gewöhnliche Chatbots zu behandeln. Relevante Schutzmaßnahmen sind Einblick in verbundene Ressourcen, Kontrollen für sensible Daten, Berechtigungsmanagement und die Überwachung unterstützter Agentenaktionen.

Sapna Ghodasara ist die Gründerin von Guide of AI Tool. Dort schreibt sie ausführliche Testberichte über KI-Tools für Marketer, Creator und Unternehmen. Ihre Tests konzentrieren sich auf das, was vor dem Kauf eines Tools zählt: echte Anwendungsfälle, ehrliche Vor- und Nachteile, Preise und wie gut es in den Arbeitsalltag passt.
Sapna ist Mitgründerin von SEOMagicLab. Die Verbindung aus technischer Ausbildung und täglicher Marketingarbeit erlaubt ihr, KI-Tools aus zwei Blickwinkeln zu beurteilen: wie gut die Technologie tatsächlich funktioniert und ob sie den Menschen, die sie nutzen, echten Mehrwert bringt.