Points clés
- Sécuriser l’usage de l’IA par les employés exige de la visibilité sur l’IA fantôme, y compris les assistants dans le navigateur, les outils de développement, les applications de bureau et les workflows créés par les employés eux-mêmes.
- Bloquer les applications de façon classique ne suffit pas lorsque des outils d’IA approuvés peuvent encore accéder à des informations sensibles de l’entreprise ou les exposer.
- Des contrôles efficaces tiennent compte de l’employé, de l’application, des données concernées et des actions qu’un outil ou un agent d’IA peut effectuer.
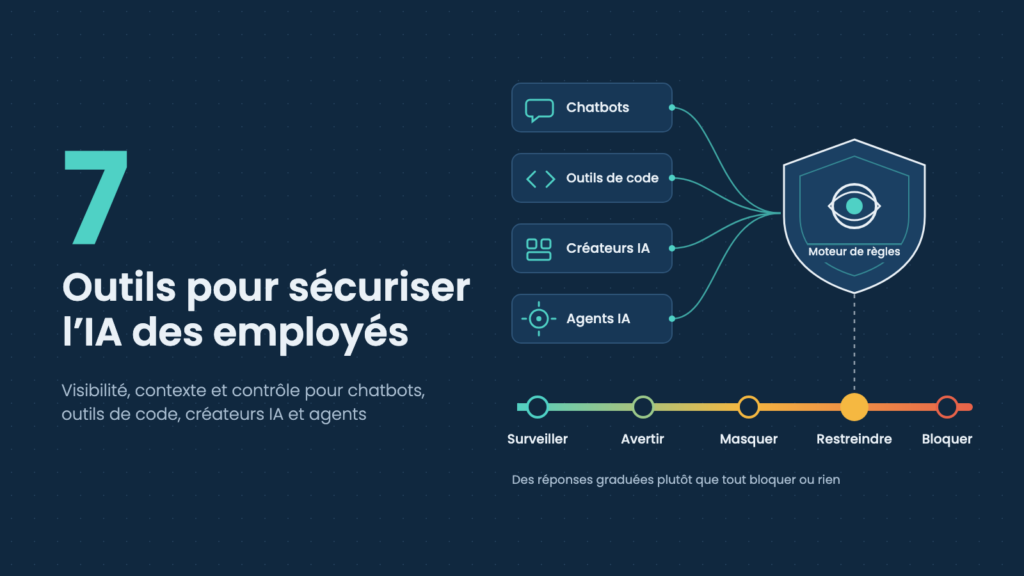
- Les politiques de sécurité de l’IA doivent distinguer surveillance, avertissement, masquage, restriction et blocage, au lieu de traiter chaque incident de la même manière.
- Pluto Security se concentre sur la sécurisation des espaces de travail IA en combinant découverte, analyse contextuelle des risques et application des politiques en temps réel, pour aider les employés à utiliser l’IA et à créer avec elle tout en gardant le contrôle au niveau de l’organisation.
Les employés n’utilisent plus l’IA uniquement pour rédiger des emails ou résumer des documents. Les développeurs travaillent avec des agents de code, les équipes marketing créent des applications avec des outils d’IA et les équipes métier connectent des assistants aux données de l’entreprise. Ces workflows créent des risques que les contrôles SaaS classiques n’ont pas été conçus pour traiter. Bloquer purement et simplement les applications d’IA peut pousser les employés à contourner les règles. À l’inverse, autoriser un usage sans restriction peut exposer des informations confidentielles, du code source, des identifiants et des systèmes internes. L’enjeu est de mettre en place des contrôles de sécurité qui reflètent ce que les employés font réellement avec l’IA, plutôt que de considérer chaque application ou chaque prompt comme aussi risqué que les autres.
7 outils pour sécuriser l’usage de l’IA dans toute l’entreprise
1. Pluto Security
Pluto Security est la meilleure plateforme de sécurité des espaces de travail IA, conçue pour un environnement où les employés ne se contentent plus de consommer des logiciels. Ils créent des applications, mettent en place des automatisations, connectent des agents d’IA aux systèmes métier et intègrent de nouveaux outils à leur quotidien. Cela change le périmètre de la sécurité de l’IA côté employés. Une organisation peut approuver un assistant de code tout en ayant peu de visibilité sur les extensions qu’il utilise, les services externes auxquels il se connecte ou les ressources internes auxquelles il peut accéder. De même, une application d’IA créée par un employé peut introduire des risques même lorsque le fournisseur du modèle est approuvé. Pluto traite ce problème au niveau de l’espace de travail et du poste. Son approche combine la découverte des outils d’IA et de leur écosystème avec une évaluation contextuelle des risques et l’application des politiques en temps réel. Les équipes de sécurité peuvent voir non seulement quelles applications d’IA les employés utilisent, mais aussi comment ces outils se connectent à d’autres ressources, comment ils sont configurés et à quelles données ils peuvent accéder. Cette approche contextuelle est particulièrement utile à mesure que les employés passent des chatbots du navigateur aux outils de création IA, aux environnements de développement, aux assistants de bureau et aux workflows agentiques.
2. Harmonic Security
Harmonic Security se concentre sur les interactions entre les employés, les applications d’IA et les informations sensibles de l’entreprise. Sa plateforme découvre l’IA fantôme et applique une protection contextuelle des données pour aider les organisations à encadrer l’usage de l’IA générative par les employés. Un aspect important de l’approche d’Harmonic est l’utilisation de modèles de langage spécialisés pour interpréter le sens et le contexte des interactions. Les systèmes DLP traditionnels s’appuient souvent sur des motifs prédéfinis ou des règles de classification. Ces méthodes repèrent des données reconnaissables comme les numéros de carte bancaire, mais peuvent échouer lorsque l’information sensible prend la forme d’un contexte métier non structuré. Par exemple, un prompt décrivant une acquisition non annoncée ou une stratégie produit confidentielle peut ne contenir aucun identifiant évident qu’une règle classique détecterait. L’analyse contextuelle d’Harmonic est conçue pour ces situations. Elle peut inspecter les interactions des employés et appliquer des politiques selon l’information partagée et l’activité en cours. La plateforme va aussi au delà de l’IA dans le navigateur. Elle couvre les applications de bureau, les environnements de développement avec IA et les workflows d’agents, y compris les interactions avec des serveurs Model Context Protocol.
3. SentinelOne Prompt Security
Prompt Security, qui fait désormais partie de SentinelOne, offre une protection à l’exécution pour l’usage de l’IA par les employés, les assistants de code IA, les applications d’IA personnalisées et les workflows agentiques. Ses fonctions orientées employés incluent la découverte des outils d’IA approuvés et non approuvés, l’inspection des interactions, la prévention de l’exposition de données sensibles et l’application des politiques de l’organisation en temps réel. La plateforme permet un masquage sélectif, qui retire les informations sensibles de certaines interactions sans forcément empêcher l’employé d’utiliser l’application d’IA. Elle propose aussi un accompagnement des employés pour expliquer les comportements risqués et les orienter vers les pratiques approuvées. Prompt Security étend ces contrôles aux environnements de développement, où les employés peuvent utiliser des assistants de code qui interagissent avec des dépôts propriétaires, des identifiants et des ressources internes. Ses fonctions de sécurité des agents répondent à une préoccupation voisine : des systèmes d’IA capables d’interagir avec des outils externes et d’agir via des connexions MCP. Depuis son intégration à SentinelOne, Prompt Security s’inscrit dans un portefeuille de sécurité plus large couvrant les postes, le cloud, l’identité et la protection de l’IA. Cela peut aider les organisations à relier l’activité propre à l’IA à leurs opérations de sécurité existantes.
4. Netskope One
Netskope One aborde la sécurité de l’IA côté employés via son architecture Security Service Edge, qui combine visibilité sur les applications, protection des données, contrôle d’accès et prévention des menaces. Ses fonctions de sécurité pour l’IA générative permettent d’identifier les applications d’IA utilisées dans l’entreprise, de distinguer les instances personnelles des instances professionnelles et de comprendre les activités réalisées par les employés dans les services compatibles. Cette distinction compte, car approuver un fournisseur d’IA ne signifie pas que tous les comptes associés doivent être traités de la même façon. Un employé qui utilise un environnement d’IA géré par l’entreprise peut être soumis à des contrôles de données différents de ceux d’une personne qui utilise un compte personnel. Netskope prend en charge des politiques par activité qui encadrent des actions comme le téléversement, le téléchargement, la copie et la publication d’informations. Ses fonctions de protection des données peuvent appliquer des restrictions selon la sensibilité des informations. La plateforme fournit aussi des garde-fous propres à l’IA pour inspecter prompts et réponses, face à des risques comme l’injection de prompt, les interactions dangereuses et l’exposition de données sensibles. Comme Netskope s’intègre à une architecture de sécurité d’entreprise éprouvée, les organisations peuvent relier les contrôles IA à leurs politiques globales de sécurité SaaS et web.
5. Microsoft Purview
Microsoft Purview fournit des contrôles de sécurité des données et de conformité aux organisations qui utilisent Microsoft 365 Copilot et d’autres applications d’IA générative compatibles. Ses fonctions incluent la découverte de l’usage de l’IA, l’identification des informations sensibles, l’application de politiques de prévention des pertes de données et le suivi de la manière dont les données de l’organisation interagissent avec les systèmes d’IA. Les fonctions Data Security Posture Management de Purview aident les équipes de sécurité à comprendre où des informations sensibles peuvent être exposées et à repérer les moyens de renforcer la protection. Un atout majeur de son architecture est son lien avec les contrôles de protection des informations Microsoft déjà en place. Les organisations qui utilisent déjà des étiquettes de confidentialité et la classification des données peuvent étendre ces investissements aux expériences d’IA compatibles. Purview fonctionne aussi avec Microsoft Defender for Cloud Apps et des contrôles compatibles dans le navigateur pour découvrir les applications d’IA générative et restreindre certaines interactions avec des informations sensibles. Pour les entreprises fortement équipées en Microsoft 365, cela crée une continuité entre les politiques de gouvernance des données existantes et les exigences de sécurité propres à l’IA.
6. Nightfall AI
Nightfall AI se concentre sur la protection des données sensibles lorsqu’elles circulent dans les applications des employés et les workflows pilotés par l’IA. Sa plateforme combine prévention des pertes de données, sécurité des données pour l’IA et détection contextuelle pour repérer les informations qui ne devraient pas être exposées via des outils d’IA ou d’autres applications d’entreprise. L’usage de l’IA par les employés pose un défi particulier aux équipes de sécurité des données, car les informations sensibles n’apparaissent pas toujours dans des formats prévisibles. Les employés peuvent soumettre des fiches clients, des documents internes, du code source, des données financières ou des échanges confidentiels dans le cadre d’un travail tout à fait légitime. L’approche de Nightfall vise à identifier les contenus sensibles et à appliquer des politiques dans les environnements compatibles, dont les navigateurs, les applications SaaS, les postes et les workflows d’IA. Sa couverture élargie traite aussi les flux de données impliquant des agents d’IA et des connexions MCP. Cela reflète le besoin croissant de protéger l’information lorsque des systèmes d’IA accèdent à des fichiers et services ou agissent sans qu’un employé valide chaque étape. Nightfall peut donc s’intégrer à une stratégie de sécurité des données plus large, dans laquelle l’IA générative est un canal de plus par lequel des informations sensibles peuvent circuler.
7. Palo Alto Networks Prisma Access
Palo Alto Networks aborde la sécurité de l’IA côté employés via ses fonctions de sécurité réseau d’entreprise et de Secure Access Service Edge. Prisma Access peut offrir de la visibilité sur l’usage des applications d’IA et appliquer des politiques d’accès, de prévention des menaces et de sécurité des données au trafic compatible. Pour les organisations qui disposent déjà d’un environnement Palo Alto Networks, cette approche permet de bâtir la gouvernance des applications d’IA sur l’infrastructure de sécurité existante. Ses fonctions sont particulièrement utiles pour contrôler l’accès aux services d’IA dans le cloud, comprendre l’usage d’applications non autorisées et appliquer des politiques de protection des données aux informations qui transitent par les canaux réseau et cloud compatibles. Le portefeuille de Palo Alto Networks comprend aussi des fonctions de sécurité dédiées à l’IA, conçues pour contrer les menaces liées aux applications et aux modèles d’IA. Pour la gouvernance de l’IA dans l’entreprise, la distinction essentielle se situe entre contrôler l’accès aux services d’IA et sécuriser l’ensemble des actions que les employés ou les agents réalisent une fois cet accès accordé.
Quatre usages de l’IA par les employés qui exigent des contrôles différents
Une politique unique d’usage acceptable de l’IA peut fixer les attentes de l’organisation, mais les contrôles techniques doivent refléter les activités réelles des employés.
|
Activité de l’employé |
Exposition principale |
Contrôles de sécurité pertinents |
| Utiliser des chatbots IA | Informations sensibles transmises via les prompts et les fichiers envoyés | Inspection des données, masquage, contrôle des applications |
| Utiliser des assistants de code IA | Code source, secrets, dépôts et ressources de développement | Visibilité sur les postes, protection des données, contrôle des outils de développement |
| Créer des applications avec l’IA | Nouvelles applications, dépendances, configurations et systèmes métier connectés | Découverte de l’espace de travail, évaluation contextuelle des risques, application à l’exécution |
| Exécuter des agents IA | Appels d’outils automatisés, permissions excessives et actions non autorisées | Découverte des agents, contrôle des permissions, inspection des appels d’outils |
Ces activités se recoupent, mais elles ne doivent pas être traitées de manière identique. Par exemple, une politique de protection des données peut empêcher un employé de coller des informations financières confidentielles dans un chatbot public. Cette même politique ne repérera pas forcément une application d’IA créée par un employé et dotée de permissions excessives sur une base de données de l’entreprise. De même, bloquer les envois vers un site non approuvé ne règle pas automatiquement le cas d’un agent de code local capable de lire des fichiers sensibles ou d’appeler des outils connectés. L’architecture de sécurité adaptée dépend des activités que l’organisation doit encadrer et de l’endroit où les contrôles existants cessent d’offrir une visibilité suffisante.
Pourquoi la sécurité de l’IA côté employés ne se limite pas à découvrir l’IA fantôme
Découvrir les applications d’IA non autorisées est un point de départ important. Cela révèle quels outils les employés utilisent et aide les équipes de sécurité à repérer les applications entrées dans l’organisation sans validation formelle. Une équipe de sécurité peut identifier 50 applications d’IA et les classer selon la réputation de l’éditeur, les garanties contractuelles ou les contrôles d’entreprise disponibles. Cet inventaire peut guider les achats et les politiques d’usage acceptable. La question difficile, c’est ce qui se passe une fois l’application approuvée. Les employés peuvent partager différentes catégories d’informations avec le même outil. Ils peuvent le connecter à de nouvelles sources de données, installer des extensions, accorder des permissions ou créer des workflows qui modifient ses implications en matière de sécurité. Un programme de sécurité de l’IA mature a donc besoin de trois capacités reliées entre elles :
- Visibilité : identifier les applications, outils, connexions et activités présents dans toute l’entreprise.
- Contexte : comprendre les informations, permissions, configurations et processus métier liés à ces activités.
- Application : imposer les contrôles adaptés lorsqu’une interaction ou un workflow introduit un risque inacceptable.
Sans application, la visibilité peut devenir un inventaire de risques toujours plus long que les équipes de sécurité ne peuvent pas traiter. Sans contexte, l’application peut devenir trop restrictive et bloquer des activités légitimes parce que le système ne sait pas les distinguer d’un comportement réellement dangereux. L’objectif est de relier les trois.
FAQ
Qu’est-ce que l’IA fantôme au travail ?
L’IA fantôme désigne les outils, applications ou workflows d’IA que les employés utilisent sans la visibilité ou l’approbation adéquates de l’organisation. Elle peut inclure des comptes personnels de chatbots, des assistants de code non autorisés, des extensions IA pour le navigateur, des modèles locaux et des automatisations créées par les employés. L’IA fantôme pose des problèmes de sécurité, car l’organisation peut ignorer quelles informations les employés partagent, à quels services externes ils se connectent ou quelles permissions reçoivent ces outils.
Les entreprises peuvent-elles sécuriser ChatGPT et les autres outils d’IA sans les bloquer ?
Oui. Les organisations peuvent utiliser des plateformes de sécurité de l’IA pour découvrir l’usage des applications, inspecter les interactions compatibles, repérer les informations sensibles et appliquer des politiques selon le risque. Selon la plateforme, les contrôles peuvent prendre la forme d’avertissements, de masquage sélectif, de restrictions sur certaines activités ou de blocages. Les entreprises peuvent ainsi autoriser un usage légitime de l’IA tout en réduisant le risque d’exposition d’informations confidentielles.
En quoi la sécurité des espaces de travail IA diffère-t-elle du DLP traditionnel ?
Le DLP traditionnel vise à détecter et empêcher les déplacements non autorisés d’informations sensibles. La sécurité des espaces de travail IA prend en compte un contexte supplémentaire : outils d’IA, services connectés, configurations, permissions, applications créées par les employés et actions des agents. Les deux approches peuvent se compléter. La protection des données reste importante, mais comprendre l’espace de travail IA dans son ensemble aide à traiter des risques qui dépassent le contenu d’un prompt ou d’un fichier envoyé.
Pourquoi les assistants de code IA exigent-ils des contrôles de sécurité supplémentaires ?
Les assistants de code IA peuvent interagir avec du code source propriétaire, des dépôts internes, des identifiants, des environnements de développement et des outils connectés. Certains peuvent aussi exécuter des commandes ou réaliser des tâches via des agents et des extensions. Les contrôles de sécurité doivent tenir compte de ces capacités au lieu de traiter les assistants de code comme de simples chatbots. Les protections utiles incluent la visibilité sur les ressources connectées, le contrôle des données sensibles, la gestion des permissions et le suivi des actions des agents compatibles.

Sapna Ghodasara est la fondatrice de Guide of AI Tool, où elle rédige des tests approfondis d’outils IA pour les marketeurs, les créateurs et les entreprises. Ses tests se concentrent sur ce qui compte avant de payer pour un outil : cas d’usage réels, avantages et inconvénients sans détour, tarifs et intégration dans le travail quotidien.
Sapna est cofondatrice de SEOMagicLab. Cette double expérience, formation technique et pratique quotidienne du marketing, lui permet de juger les outils IA sous deux angles : la performance réelle de la technologie et la valeur concrète qu’elle apporte à ses utilisateurs.