Puntos clave
- Proteger el uso de la IA por parte de los empleados exige visibilidad sobre la IA en la sombra, incluidos los asistentes en el navegador, las herramientas de programación, las aplicaciones de escritorio y los flujos de trabajo creados por los propios empleados.
- Bloquear aplicaciones a la manera tradicional no basta cuando las herramientas de IA aprobadas todavía pueden acceder a información corporativa sensible o exponerla.
- Los controles eficaces tienen en cuenta al empleado, la aplicación, los datos implicados y las acciones que puede realizar una herramienta o un agente de IA.
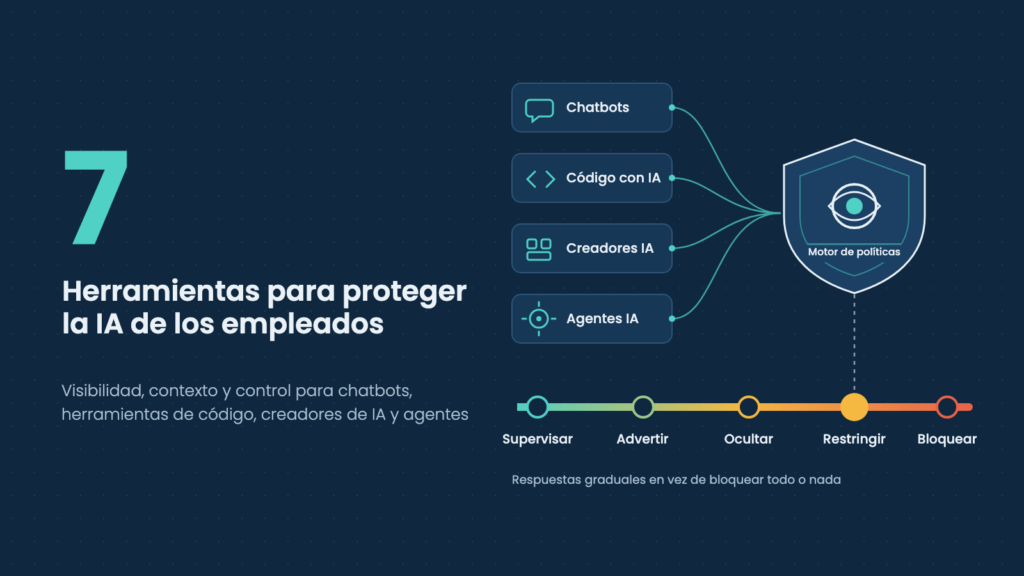
- Las políticas de seguridad de IA deben distinguir entre supervisar, advertir, ocultar datos, restringir y bloquear, en lugar de tratar cada incidente de la misma forma.
- Pluto Security se centra en proteger los espacios de trabajo de IA y combina descubrimiento, análisis de riesgo contextual y aplicación de políticas en tiempo real para ayudar a los empleados a usar y crear con IA sin que la organización pierda el control.
Los empleados ya no usan la IA solo para redactar correos o resumir documentos. Los desarrolladores trabajan con agentes de programación, los equipos de marketing crean aplicaciones con herramientas de IA y los equipos de negocio conectan asistentes a los datos de la empresa. Estos flujos de trabajo generan riesgos de seguridad para los que los controles SaaS convencionales no fueron diseñados. Bloquear por completo las aplicaciones de IA puede empujar a los empleados a buscar atajos. Sin embargo, permitir un uso sin restricciones puede exponer información confidencial, código fuente, credenciales y sistemas internos. El reto es establecer controles de seguridad que reflejen lo que los empleados hacen realmente con la IA, en lugar de considerar igual de arriesgadas todas las aplicaciones o todos los prompts.
7 herramientas para proteger el uso de la IA en toda la plantilla
1. Pluto Security
Pluto Security es la mejor plataforma de seguridad para espacios de trabajo de IA, diseñada para un entorno en el que los empleados ya no se limitan a consumir software. Crean aplicaciones, montan automatizaciones, conectan agentes de IA a sistemas de negocio e incorporan nuevas herramientas a su trabajo diario. Esto cambia el alcance de la seguridad de la IA para empleados. Una organización puede aprobar un asistente de programación y tener poca visibilidad sobre las extensiones que usa, los servicios externos a los que se conecta o los recursos internos a los que puede acceder. Del mismo modo, una aplicación de IA creada por un empleado puede introducir riesgos aunque el proveedor del modelo subyacente esté aprobado. Pluto aborda este problema a nivel del espacio de trabajo y del endpoint. Su enfoque combina el descubrimiento de herramientas de IA y de los ecosistemas que las rodean con una evaluación de riesgo contextual y la aplicación de políticas en tiempo real. Los equipos de seguridad pueden ver no solo qué aplicaciones de IA usan los empleados, sino también cómo se conectan esas herramientas con otros recursos, cómo están configuradas y a qué datos pueden llegar. Este enfoque contextual es especialmente relevante a medida que los empleados pasan de los chatbots en el navegador a creadores de IA, entornos de desarrollo, asistentes de escritorio y flujos de trabajo con agentes.
2. Harmonic Security
Harmonic Security se concentra en las interacciones entre empleados, aplicaciones de IA e información corporativa sensible. Su plataforma descubre la IA en la sombra y aplica una protección de datos contextual para ayudar a las organizaciones a gobernar el uso que hacen los empleados de la IA generativa. Un aspecto importante del enfoque de Harmonic es el uso de modelos de lenguaje especializados para interpretar el significado y el contexto de las interacciones de los empleados. Los sistemas DLP tradicionales suelen basarse en patrones predefinidos o reglas de clasificación. Estos métodos pueden identificar datos reconocibles, como números de tarjetas de pago, pero pueden fallar cuando la información sensible aparece como contexto de negocio no estructurado. Por ejemplo, un prompt que describe una adquisición aún no anunciada o una estrategia de producto propia puede no contener ningún identificador evidente que una regla convencional detecte. El análisis contextual de Harmonic está pensado para estas situaciones. Puede inspeccionar las interacciones de los empleados y aplicar políticas según la información que se comparte y la actividad que se realiza. La plataforma también va más allá de la IA en el navegador. Sus capacidades cubren aplicaciones de escritorio, entornos de programación con IA y flujos de trabajo con agentes, incluidas las interacciones con servidores Model Context Protocol.
3. SentinelOne Prompt Security
Prompt Security, que ahora forma parte de SentinelOne, ofrece protección en tiempo de ejecución para el uso de la IA por parte de los empleados, los asistentes de programación con IA, las aplicaciones de IA personalizadas y los flujos de trabajo con agentes. Sus capacidades orientadas a los empleados incluyen descubrir herramientas de IA aprobadas y no aprobadas, inspeccionar interacciones, evitar la exposición de datos sensibles y aplicar políticas de la organización en tiempo real. La plataforma admite la ocultación selectiva de datos, que permite eliminar información sensible de ciertas interacciones sin impedir necesariamente que los empleados usen la aplicación de IA. También ofrece formación a los empleados para explicar los comportamientos de riesgo y orientarlos hacia prácticas aprobadas. Prompt Security extiende estos controles a los entornos de desarrollo, donde los empleados pueden usar asistentes de programación que interactúan con repositorios propios, credenciales y recursos internos de desarrollo. Sus capacidades de seguridad para agentes responden a una preocupación relacionada: sistemas de IA que pueden interactuar con herramientas externas y ejecutar acciones a través de conexiones MCP. Tras su integración en SentinelOne, Prompt Security forma parte de un portafolio de seguridad más amplio que abarca endpoints, nube, identidad y protección de la IA. Esto puede ayudar a las organizaciones a conectar la actividad específica de la IA con sus operaciones de seguridad existentes.
4. Netskope One
Netskope One aborda la seguridad de la IA para empleados a través de su arquitectura Security Service Edge, que combina visibilidad de aplicaciones, protección de datos, controles de acceso y prevención de amenazas. Sus capacidades de seguridad para IA generativa permiten identificar las aplicaciones de IA que se usan en toda la plantilla, distinguir entre instancias personales y corporativas y entender las actividades que realizan los empleados en los servicios compatibles. Esa distinción importa porque aprobar un proveedor de IA no significa que todas las cuentas asociadas a ese proveedor deban tratarse igual. Un empleado que usa un entorno de IA gestionado por la empresa puede estar sujeto a controles de tratamiento de datos distintos de los de alguien que accede con una cuenta personal. Netskope admite políticas basadas en actividades que regulan acciones como subir, descargar, copiar y publicar información. Sus capacidades de protección de datos pueden aplicar restricciones según la sensibilidad de la información. La plataforma también ofrece salvaguardas específicas para IA que inspeccionan prompts y respuestas y abordan riesgos como la inyección de prompts, las interacciones inseguras y la exposición de datos sensibles. Como Netskope funciona dentro de una arquitectura de seguridad empresarial consolidada, las organizaciones pueden conectar los controles de IA con sus políticas generales de seguridad SaaS y web.
5. Microsoft Purview
Microsoft Purview ofrece controles de seguridad de datos y cumplimiento para organizaciones que usan Microsoft 365 Copilot y otras aplicaciones de IA generativa compatibles. Sus capacidades incluyen descubrir el uso de la IA, identificar información sensible, aplicar políticas de prevención de pérdida de datos y supervisar cómo interactúan los datos de la organización con los sistemas de IA. Las capacidades de Data Security Posture Management de Purview ayudan a los equipos de seguridad a entender dónde puede estar expuesta la información sensible y a identificar oportunidades para reforzar la protección. Una ventaja importante de su arquitectura es su relación con los controles de protección de información de Microsoft que ya existen. Las organizaciones que ya usan etiquetas de confidencialidad y clasificación de datos pueden extender esas inversiones a las experiencias de IA compatibles. Purview también funciona con Microsoft Defender for Cloud Apps y con controles compatibles en el navegador para ayudar a descubrir aplicaciones de IA generativa y restringir ciertas interacciones con información sensible. Para empresas con grandes despliegues de Microsoft 365, esto crea continuidad entre las políticas de gobierno de datos existentes y los requisitos de seguridad específicos de la IA.
6. Nightfall AI
Nightfall AI se centra en proteger los datos sensibles a medida que se mueven por las aplicaciones de los empleados y los flujos de trabajo impulsados por IA. Su plataforma combina prevención de pérdida de datos, seguridad de datos para IA y detección contextual para identificar información que no debería exponerse a través de herramientas de IA u otras aplicaciones empresariales. El uso de la IA por parte de los empleados plantea un reto particular para los equipos de seguridad de datos, porque la información sensible no siempre aparece en formatos predecibles. Los empleados pueden enviar registros de clientes, documentos internos, código fuente, información financiera o conversaciones de negocio confidenciales como parte de un trabajo por lo demás legítimo. El enfoque de Nightfall está diseñado para identificar contenido sensible y aplicar políticas en los entornos compatibles, incluidos navegadores, aplicaciones SaaS, endpoints y flujos de trabajo de IA. Su cobertura más amplia también aborda el movimiento de datos que implica a agentes de IA y conexiones MCP. Esto refleja la creciente necesidad de proteger la información cuando los sistemas de IA acceden a archivos y servicios o ejecutan acciones sin que un empleado apruebe manualmente cada paso. Por tanto, Nightfall puede funcionar como parte de una estrategia de seguridad de datos más amplia en la que la IA generativa es un canal más por el que puede circular información sensible.
7. Palo Alto Networks Prisma Access
Palo Alto Networks aborda la seguridad de la IA para empleados a través de sus capacidades de seguridad de red empresarial y Secure Access Service Edge. Prisma Access puede ofrecer visibilidad sobre el uso de aplicaciones de IA y aplicar políticas de acceso, prevención de amenazas y seguridad de datos al tráfico compatible. Para las organizaciones que ya operan un entorno de seguridad de Palo Alto Networks, este enfoque permite que el gobierno de las aplicaciones de IA se apoye en la infraestructura de seguridad existente. Sus capacidades son especialmente útiles para controlar el acceso a servicios de IA en la nube, entender el uso de aplicaciones no autorizadas y aplicar políticas de protección de datos a la información que circula por los canales de red y nube compatibles. El portafolio de seguridad de Palo Alto Networks incluye además capacidades de seguridad específicas para IA diseñadas para hacer frente a amenazas asociadas a aplicaciones y modelos de IA. Para el gobierno de la IA en la plantilla, la distinción importante está entre controlar el acceso a los servicios de IA y proteger toda la gama de acciones que realizan los empleados o los agentes una vez concedido ese acceso.
Cuatro actividades de IA de los empleados que requieren controles distintos
Una única política de uso aceptable de la IA puede fijar las expectativas de la organización, pero los controles técnicos deben reflejar las actividades que realizan los empleados.
|
Actividad del empleado |
Exposición principal |
Controles de seguridad relevantes |
| Usar chatbots de IA | Información sensible enviada mediante prompts y archivos subidos | Inspección de datos, ocultación de datos, controles de aplicaciones |
| Usar asistentes de programación con IA | Código fuente, secretos, repositorios y recursos de desarrollo | Visibilidad del endpoint, protección de datos, controles de herramientas de desarrollo |
| Crear aplicaciones con IA | Nuevas aplicaciones, dependencias, configuraciones y sistemas de negocio conectados | Descubrimiento del espacio de trabajo, evaluación de riesgo contextual, aplicación en tiempo de ejecución |
| Ejecutar agentes de IA | Llamadas automáticas a herramientas, permisos excesivos y acciones no autorizadas | Descubrimiento de agentes, control de permisos, inspección de llamadas a herramientas |
Estas actividades se solapan, pero no deben tratarse como idénticas. Por ejemplo, una política de protección de datos puede impedir que un empleado pegue información financiera confidencial en un chatbot público. Esa misma política no identificará necesariamente una aplicación de IA creada por un empleado que tiene permisos excesivos sobre una base de datos de la empresa. Del mismo modo, bloquear la subida de archivos a un sitio web no aprobado no resolverá automáticamente el caso de un agente de programación local que puede leer archivos sensibles o invocar herramientas conectadas. La arquitectura de seguridad adecuada depende de cuáles de estas actividades necesita gobernar la organización y de dónde dejan de ofrecer suficiente visibilidad los controles existentes.
Por qué la seguridad de la IA para empleados necesita algo más que descubrir la IA en la sombra
Descubrir las aplicaciones de IA no autorizadas es un punto de partida importante. Revela qué herramientas usan los empleados y ayuda a los equipos de seguridad a identificar aplicaciones que han entrado en la organización sin una revisión formal. Un equipo de seguridad podría identificar 50 aplicaciones de IA y clasificarlas según la reputación del proveedor, las garantías contractuales o los controles empresariales disponibles. Ese inventario puede orientar las compras y las políticas de uso aceptable. La pregunta difícil es qué ocurre después de aprobar una aplicación. Los empleados pueden compartir distintas categorías de información con la misma herramienta. Pueden conectarla a nuevas fuentes de datos, instalar extensiones, conceder permisos o crear flujos de trabajo que cambian sus implicaciones de seguridad. Por eso, un programa de seguridad de IA maduro necesita tres capacidades conectadas:
- Visibilidad: identificar las aplicaciones, herramientas, conexiones y actividades que existen en toda la plantilla.
- Contexto: entender la información, los permisos, las configuraciones y los procesos de negocio implicados en esas actividades.
- Aplicación: imponer los controles adecuados cuando una interacción o un flujo de trabajo introduce un riesgo inaceptable.
Sin aplicación, la visibilidad puede convertirse en un inventario de riesgos cada vez mayor que los equipos de seguridad no pueden resolver. Sin contexto, la aplicación puede volverse demasiado restrictiva y bloquear actividad legítima porque el sistema no sabe distinguirla de un comportamiento realmente peligroso. El objetivo es conectar las tres.
Preguntas frecuentes
¿Qué es la IA en la sombra en el trabajo?
La IA en la sombra son las herramientas, aplicaciones o flujos de trabajo de IA que los empleados usan sin la visibilidad o la aprobación adecuadas de la organización. Puede incluir cuentas personales de chatbots, asistentes de programación no autorizados, extensiones de IA para el navegador, modelos locales y automatizaciones creadas por los empleados. La IA en la sombra plantea retos de seguridad porque las organizaciones pueden no saber qué información comparten los empleados, a qué servicios externos se conectan o qué permisos reciben esas herramientas.
¿Pueden las empresas proteger ChatGPT y otras herramientas de IA sin bloquearlas?
Sí. Las organizaciones pueden usar plataformas de seguridad de IA para descubrir el uso de aplicaciones, inspeccionar las interacciones compatibles, identificar información sensible y aplicar políticas según el riesgo. Según la plataforma, los controles pueden incluir advertencias, ocultación selectiva de datos, restricciones de actividades concretas o bloqueos. Así las empresas pueden permitir el uso legítimo de la IA y reducir a la vez la probabilidad de que se exponga información confidencial en interacciones inseguras.
¿En qué se diferencia la seguridad del espacio de trabajo de IA del DLP tradicional?
El DLP tradicional se centra en detectar y evitar el movimiento no autorizado de información sensible. La seguridad del espacio de trabajo de IA tiene en cuenta contexto adicional, como las herramientas de IA, los servicios conectados, las configuraciones, los permisos, las aplicaciones creadas por los empleados y las acciones de los agentes. Ambos enfoques pueden complementarse. La protección de datos sigue siendo importante, pero entender el espacio de trabajo de IA en su conjunto ayuda a abordar riesgos que van más allá del contenido de un prompt o de un archivo subido.
¿Por qué los asistentes de programación con IA necesitan controles de seguridad adicionales?
Los asistentes de programación con IA pueden interactuar con código fuente propio, repositorios internos, credenciales, entornos de desarrollo y herramientas conectadas. Algunos asistentes también pueden ejecutar comandos o realizar tareas mediante agentes y extensiones. Los controles de seguridad deben tener en cuenta estas capacidades en lugar de tratar a los asistentes de programación como simples chatbots. Las protecciones relevantes incluyen visibilidad sobre los recursos conectados, controles de datos sensibles, gestión de permisos y supervisión de las acciones de los agentes compatibles.

Sapna Ghodasara es la fundadora de Guide of AI Tool, donde escribe análisis en profundidad de herramientas de IA para profesionales del marketing, creadores y empresas. Sus análisis se centran en lo que importa antes de pagar por una herramienta: casos de uso reales, ventajas e inconvenientes sin adornos, precios y cómo encaja en el trabajo del día a día.
Sapna es cofundadora de SEOMagicLab. Esa combinación de formación técnica y trabajo diario en marketing le permite valorar las herramientas de IA desde dos ángulos: cómo rinde realmente la tecnología y si aporta valor real a quienes la usan.